
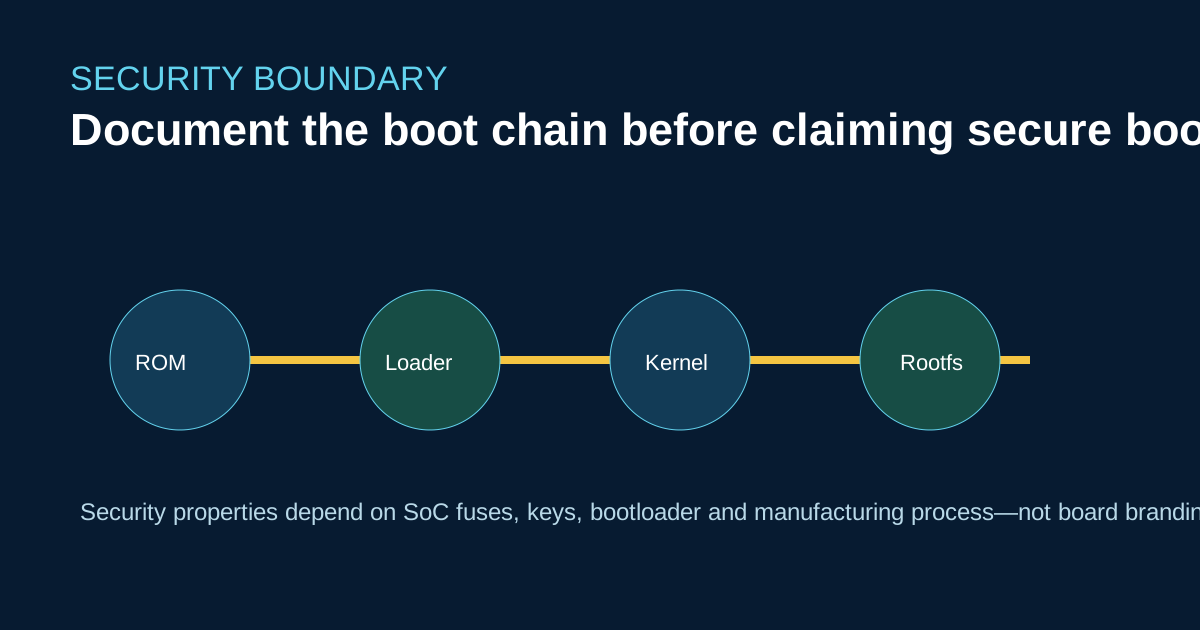
Утверждение «поддерживает безопасную загрузку» неполно без описания проверяемой цепочки. ROM, загрузчик первой стадии, U-Boot, ядро, Device Tree и корневая файловая система могут иметь разные механизмы подписания и восстановления.
Соберите таблицу подтверждений
Для каждого SKU ArmSoM запишите SoC, загрузочный носитель, сборку загрузчика, иерархию ключей, состояние eFuse, политику отладки и процедуру восстановления. Не выводите свойства безопасности из документации Raspberry Pi или Jetson Nano: у этих платформ другие корни доверия и инструменты.
cat /proc/cmdline
cat /proc/device-tree/compatible
dmesg | grep -iE 'verified|secure|rollback|avb'
Эти операции чтения помогают определить среду исполнения, но не подтверждают производственную конфигурацию eFuse. Для подготовки устройства используйте руководство платы и документацию Rockchip по безопасности.
Позиционирование продуктов
Sige5 (RK3576) и Sige7 (RK3588) предназначены для гибкой разработки Linux/Android. Forge1 (RK3506J) ориентирован на промышленное управление с Buildroot. Выбор системы безопасности зависит от ответственности за обновления, физического доступа и срока эксплуатации, а не от TOPS или количества разъёмов.
Источники
Проверки перед публикацией
- Укажите точную цепочку загрузки и владельца ключей.
- Разделите лабораторную отладку и производственную политику eFuse.
- Продемонстрируйте восстановление после отклонения образа.